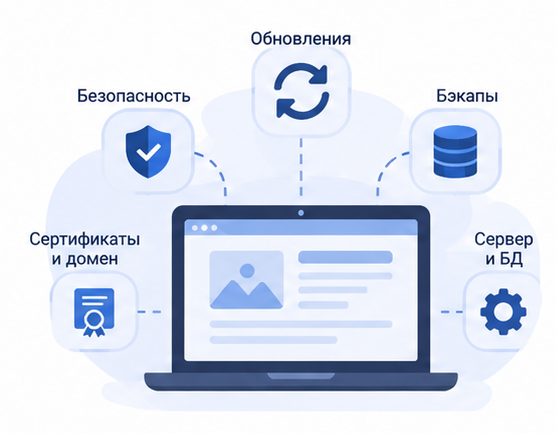
После запуска сайт продолжает меняться, даже если на нём ничего не правят. Выходят обновления CMS и плагинов, заканчиваются сроки действия сертификатов и доменов, разрастаются база данных и логи, на сервере устаревают версии PHP и СУБД. К панели администратора автоматические сканеры подбирают пароли круглосуточно. Регулярная работа со всем этим и называется технической поддержкой.
В ноябре 2026 года у хостинг-провайдера Beget произошёл масштабный инцидент с потерей данных части клиентов. Он показал, что у многих владельцев сайтов резервные копии и сам сайт находились в одной инфраструктуре. В статье мы описываем, из чего состоит поддержка сайта, как правильно организовать резервное копирование и какие технические выводы можно сделать из этой истории.
Что входит в техническую поддержку сайта
Техническая поддержка сайта объединяет работы, которые поддерживают его доступность, безопасность, скорость и сохранность данных. Исправление ошибок занимает в нём небольшую часть, основной объём составляют плановые операции: наблюдение, обновления, проверки, копирование.
Качество поддержки удобно оценивать тремя показателями:
время от возникновения сбоя до момента, когда о нём узнала команда.
время, за которое сайт возвращается в рабочее состояние.
максимальный объём данных, который может быть потерян при аварии. Для проекта каждый показатель должен иметь согласованное значение и способ проверки.
Мониторинг доступности
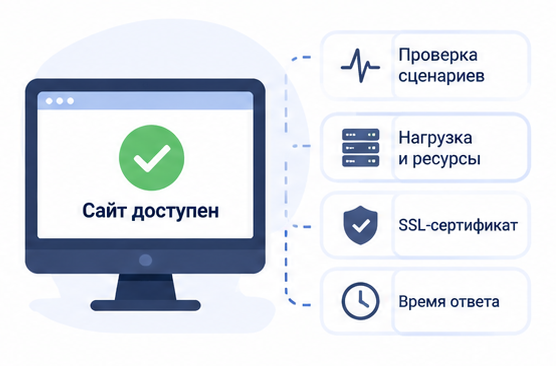
Проверка, возвращает ли главная страница код 200, выявляет только часть проблем. Интернет-магазин может отдавать главную без ошибок, пока оформление заказа падает, а форма заявки не доставляет письма. Поэтому мониторинг настраивают по пользовательским сценариям: открытие карточки товара, добавление в корзину, отправка формы. Отдельно отслеживают место на диске, нагрузку, память, срок действия SSL-сертификата и время ответа сервера. Уведомления должны приходить ответственному сотруднику в мессенджер, а не только на общий почтовый ящик.
Безопасность и проверка на вредоносный код
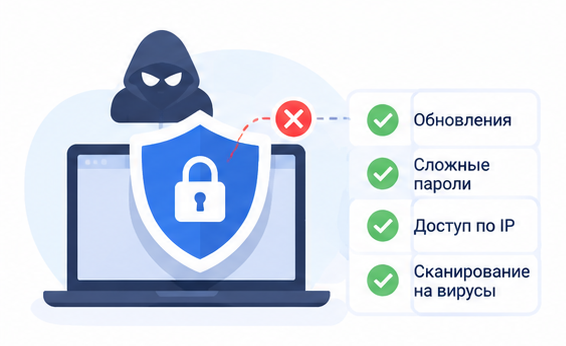
Основные причины взлома сайтов повторяются из проекта в проект: устаревший плагин с известной уязвимостью, слабый или многократно использованный пароль администратора, избыточные права доступа у подрядчиков. Работа по безопасности включает ревизию учётных записей, ограничение доступа к панели администратора и серверу по IP или через двухфакторную аутентификацию, настройку прав на файлы и каталоги, регулярное сканирование на вредоносный код и анализ журналов на попытки подбора паролей. После обнаружения вредоносного кода недостаточно очистить файлы: нужно найти точку входа и закрыть её.
Обновление CMS, плагинов и серверного ПО
Обновления закрывают известные уязвимости, но могут нарушить совместимость: плагин перестаёт работать с новой версией ядра, меняется поведение функций в новой версии PHP. Поэтому процедура включает несколько шагов:
создание свежей резервной копии
обновление на тестовой копии сайта
проверка ключевых сценариев
перенос на рабочий сервер.
Серверное ПО (PHP, веб-сервер, СУБД) обновляют по тому же принципу. Версии, снятые с поддержки, перестают получать исправления безопасности, и их замена входит в плановую работу.
Системное администрирование
Настройка веб-сервера, базы данных и кеширования, задания планировщика, ротация логов, почта, перенос проекта на другой сервер. Отдельно ведётся документация: перечень сервисов, конфигурации, расписание заданий, схема развёртывания. Без неё восстановление после сбоя сводится к реконструкции настроек по памяти.
Исправление ошибок и доработка сайта
Устранение дефектов, правки вёрстки, новые разделы, интеграции с CRM, платёжными системами и 1С. Для проектов с постоянным потоком задач обычно согласуют пакет часов в месяц и фиксируют работы в трекере.
Контроль домена, хостинга и SSL-сертификатов
Просроченный домен или сертификат останавливает сайт так же, как сбой сервера. Сроки продления ведут в общем календаре с уведомлениями за месяц и за неделю и указанием ответственного, действие карты автопродления проверяют. Отдельно фиксируют, у какого регистратора домен, где размещены DNS-записи и у кого есть доступ.
Резервное копирование
Резервная копия это единственный механизм, который работает после того, как авария произошла, и от её устройства зависит, удастся ли восстановить сайт и сколько данных при этом будет потеряно.
Что должно входить в копию
Копия включает файлы проекта с каталогом загрузок, дамп базы данных, конфигурацию веб-сервера и PHP, файлы окружения и расписание заданий планировщика. По одним файлам или одной базе сайт не восстановить.
База данных и файлы должны быть согласованы между собой. При большой разнице во времени дампа и архива файлов в базе могут оказаться записи о несуществующих файлах. Для MySQL дамп снимают с параметром целостного снимка таблиц без остановки сайта, а для крупных проектов используют снимки диска или репликацию.
Ограничения копий на основном сервере
Копия на том же сервере может защитить сайт от неудачного обновления, удаления каталога, повреждения базы, но потеря сервера, сбой в дата-центре, блокировка аккаунта у провайдера, компрометация панели управления затрагивают сайт и его копии одновременно, потому что у них общие аппаратная часть, сеть, провайдер и учётные данные. Злоумышленник с доступом к серверу видит каталог с архивами и может удалить его вместе с рабочими файлами.
Требования к независимому хранению
Копии должны храниться на отдельном сервере или в облачном хранилище, желательно у другого провайдера. Само по себе размещение в другом месте решает не всё, значение имеют способ передачи и схема доступов.
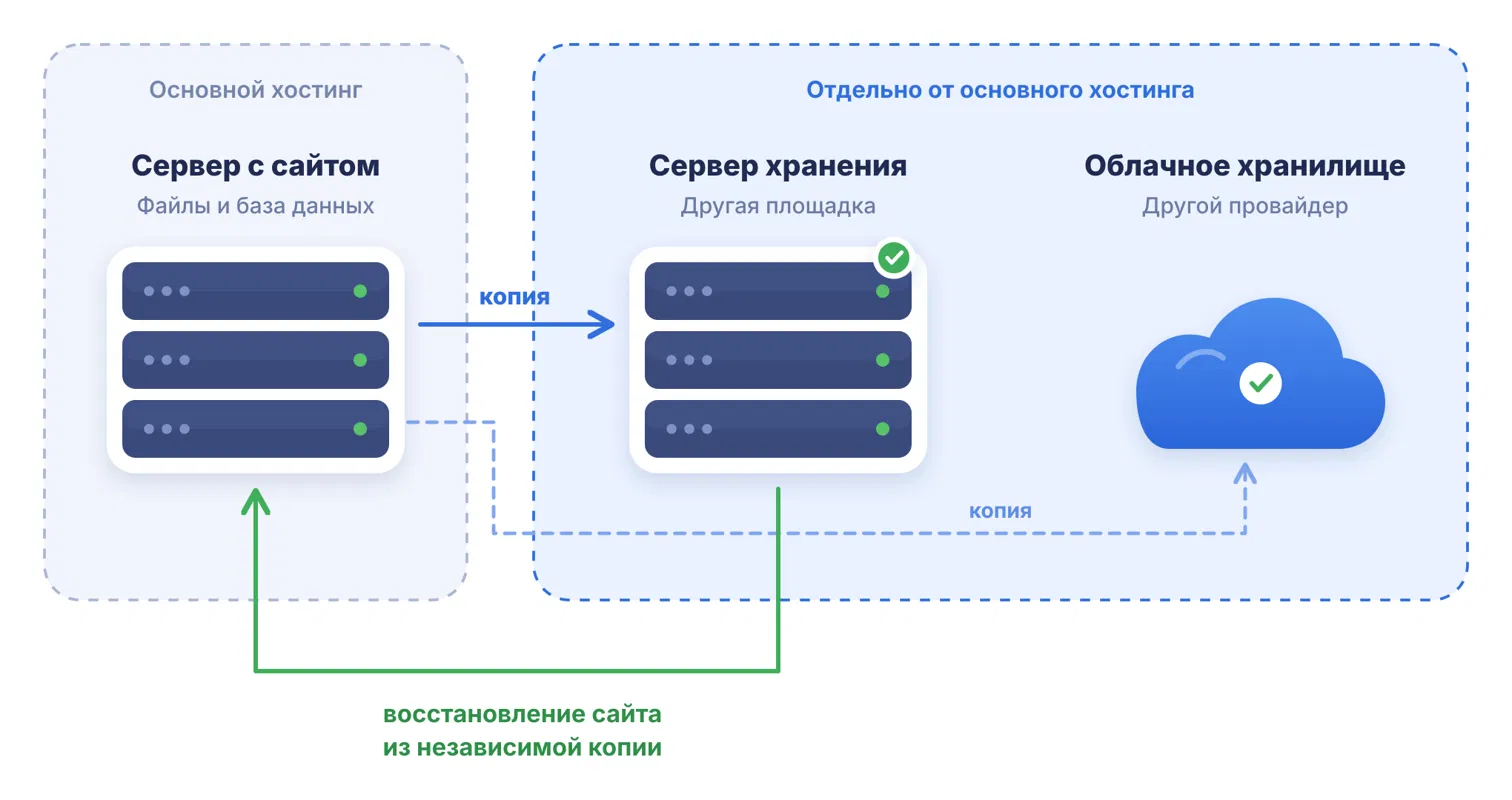
Зачастую допускают ошибку при копировании, когда рабочий сервер по расписанию отправляет архивы в облако, а ключ доступа лежит в его конфигурации. При взломе сервера атакующий получает ключ и удаляет архивы через то же подключение.
Более устойчивая схема строится на обратном направлении: сервер хранения сам подключается к сайту, забирает данные и хранит их у себя, а у рабочего сервера нет прав на запись и удаление в хранилище. Если схему с забором данных реализовать нельзя, используют хранилище с блокировкой объектов на заданный срок или с версионированием, где рабочий сервер может только добавлять новые файлы.
Учётные записи хостинга и хранилища должны быть разными, с разными паролями и двухфакторной аутентификацией. Архивы шифруют, а ключ хранят отдельно от обоих сервисов. Результаты каждого задания приходят ответственному сотруднику, чтобы сбой не оставался незамеченным.
Периодичность и глубина хранения
Частоту копирования определяет допустимая потеря данных. Для корпоративного сайта с редкими изменениями достаточно ежедневной копии. В интернет-магазине потеря суток означает потерю всех заказов за это время, поэтому базу копируют несколько раз в день или сохраняют журнал изменений непрерывно. Файлы проекта обычно копируют раз в сутки.
Хранят несколько поколений копий. Например, ежедневные за неделю, еженедельные за месяц и ежемесячные за полгода. Глубина нужна потому, что повреждение или заражение иногда обнаруживают спустя дни, и последняя копия к этому времени уже содержит проблему.
Проверка восстановления
Копию считают рабочей только после того, как из неё удалось развернуть сайт. Архивы оказываются непригодными по разным причинам: дамп базы обрывается из-за ограничения по времени выполнения скрипта, в архив не попадает каталог загрузок, утеряны ключи шифрования.
Проверку проводят на отдельном тестовом сервере не реже раза в квартал.
При проверке придерживаются такого порядка:
развернуть файлы и базу
поднять окружение открыть сайт
войти в панель администратора
отправить тестовую форму
проверить задания планировщика.
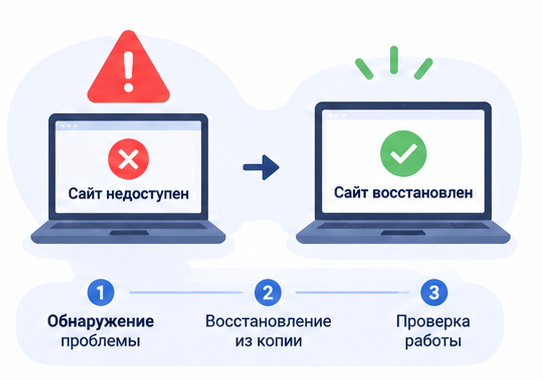
Затраченное время фиксируют, это реальная оценка простоя при аварии. Шаги записывают в инструкцию, чтобы восстановление мог выполнить любой сотрудник.
Стратегия 3-2-1
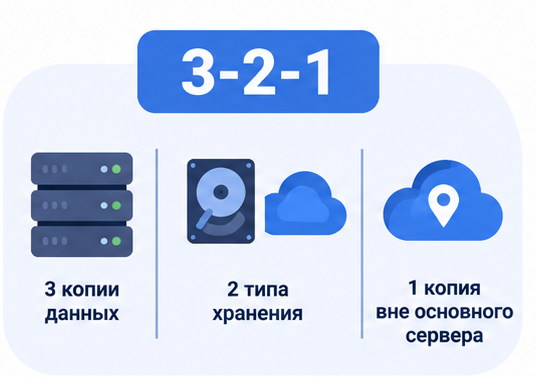
Для описания надёжной схемы используют формулу 3-2-1. Она предполагает три копии данных (рабочая и две резервные), хранение их на двух разных типах носителей или систем хранения и размещение одной копии за пределами основной инфраструктуры. Пример реализации: сайт на хостинге, копия на отдельном сервере в другом дата-центре и копия в облачном хранилище другого провайдера. Схема не исключает потерю данных полностью, но для одновременной потери всех копий должны совпасть несколько независимых событий.
Инцидент Beget: хронология и последствия
В ночь с 1 на 2 ноября 2026 года хостинг-провайдер Beget сообщил о массированной кибератаке. По данным компании, злоумышленники получили доступ к управляющему контуру инфраструктуры и запустили скрипты, уничтожающие данные. Beget объявил обстоятельства непреодолимой силы. Расследование продолжается, поэтому причины и ответственность мы не оцениваем и опираемся на публикации компании и отраслевых изданий.
Восстановление шло поэтапно. Сначала вернули выделенные серверы без администрирования со стороны Beget и NS-серверы доменов, затем более 80 процентов почтовой инфраструктуры. К 01:00 по московскому времени 4 ноября заработали первые сайты на восстановленных серверах. Файловые резервные копии виртуального хостинга сохранились, и сайты разворачивали из них партиями: на 12 ноября сообщалось о 55 тысячах восстановленных сайтов, на 15–16 ноября более чем о 215 тысячах.
Облачная инфраструктура пострадала сильнее. По заявлению Beget, она уничтожена и строится заново. Бинарные резервные копии VPS утрачены, файловые копии VPS будут доступны примерно половине пользователей. Для остальных восстановление средствами провайдера, по оценке vc.ru, вряд ли возможно. Кроме того, была приостановлена аккредитация Beget как регистратора доменов, что осложнило регистрацию и перенос доменов, а 15 ноября провайдер сообщил о новой DDoS-атаке, которая, по его словам, не влияет на уже восстановленные сайты.
Выводы
Копии, которыми управляет провайдер, находятся вне вашего контроля. Даже при их наличии вы не определяете, в каком порядке и когда будет восстановлен конкретный сайт. Владельцы, у которых был собственный архив файлов и дамп базы, могли развернуть сайт на другой площадке, не дожидаясь очереди.
Недоступность сайта определяется не только состоянием файлов. Пока не работали NS-серверы, сайты не открывались независимо от сохранности данных. Недоступность почты приводила к потере входящих заявок и писем с восстановлением паролей. Проблемы с регистратором усложняли перенос домена на другой хостинг. Из этого следует, что регистрацию домена и DNS-зону лучше держать у независимого поставщика, а доступы к ним хранить отдельно от доступов к хостингу. Перед переездом заранее снижают TTL DNS-записей, чтобы смена адреса вступила в силу быстро.
Как организовать резервное копирование на практике
Порядок внедрения выглядит следующим образом.
Составить перечень данных проекта (файлы, база, загрузки, конфигурация, почта, DNS) и определить, где каждый вид хранится сейчас.
Задать допустимую потерю данных и допустимое время простоя.
Выбрать хранилище у другого провайдера и создать отдельную учётную запись с двухфакторной аутентификацией.
Настроить копирование с забором данных со стороны хранилища или с запретом удаления для рабочего сервера, включить шифрование.
Подключить уведомления о результатах каждого задания.
Описать процедуру восстановления и проверять её на тестовом сервере раз в квартал.
Как выбрать формат технической поддержки
Формат зависит от того, насколько сайт влияет на выручку, как часто он меняется и есть ли на стороне заказчика ответственное лицо. Для корпоративного сайта с редкими обновлениями достаточно базового набора: контроль доступности, проверка на вирусы, резервное копирование, продление домена и хостинга. Для интернет-магазина, личного кабинета или портала нужны пакет часов на доработки, регламент реакции на инциденты и отчётность по выполненным работам.
При выборе подрядчика стоит уточнить, что входит в услугу, как измеряется время реакции, где хранятся резервные копии и когда из них последний раз разворачивали проект, в каком виде предоставляются отчёты и как передаются доступы при смене исполнителя.
Преимущества обслуживания силами команды
Самостоятельное сопровождение возможно, и для небольших проектов оно оправдано. С ростом проекта появляется зависимость от одного человека: при его отпуске или уходе теряются пароли и знание устройства проекта. В команде задачи фиксируются в трекере, история изменений хранится в системе контроля версий, доступы и инструкции находятся в общем рабочем пространстве, а разработчик, системный администратор и тестировщик подключаются по необходимости.
Заключение
Мы в 2ДИТ оказываем техническую поддержку сайтов и ИТ-систем силами отдельного подразделения «2ДИТ Сервис». В нём работают шесть человек, на постоянном обслуживании находятся более 30 сайтов, в том числе с высокой коммерческой нагрузкой. Базовое время реакции на обращение по нашему стандарту SLA составляет 10 минут.
Если вам нужно оценить, как устроено резервное копирование вашего сайта и что произойдёт при аварии у хостинг-провайдера, напишите нам, и мы обсудим, как организовать это под ваш проект.

Интересует похожий проект?
Всё очень просто!